Le vacanze servono per rallentare, cambiare ritmo e lasciare per qualche giorno il lavoro fuori dalla porta. Ed è giusto così. Ma staccare dal lavoro non significa dimenticare del tutto le attenzioni che utilizziamo ogni giorno per proteggere account, dispositivi e informazioni. Anche perché molti incidenti non iniziano con un attacco particolarmente sofisticato. A volte basta una distrazione: una password inserita nella pagina sbagliata, un telefono lasciato incustodito o una richiesta urgente approvata troppo velocemente. Phishing e social engineering continuano infatti a sfruttare soprattutto la fiducia, la fretta e la distrazione.
Durante le ferie possiamo quindi rilassarci senza restare costantemente in allerta. Basta portare con noi qualche buona abitudine.
Prima di partire, sistemare ciò che si può
Molti rischi si riducono prima ancora di chiudere la valigia. Aggiornare computer e smartphone, verificare che il blocco dello schermo sia attivo, controllare che l’autenticazione a più fattori funzioni e assicurarsi di avere una copia recente dei dati importanti sono attività semplici. Questi controlli richiedono poco tempo, ma possono evitare di dover gestire problemi nel momento meno adatto.
Lo stesso vale per l’organizzazione del lavoro. Le attività urgenti dovrebbero essere assegnate con chiarezza e le persone che restano operative dovrebbero sapere chi può approvare pagamenti, modifiche o richieste eccezionali. Un messaggio apparentemente urgente diventa molto più credibile quando metà dell’azienda è in ferie.
Il Wi-Fi gratuito non è sempre un regalo
Hotel, aeroporti, stazioni, stabilimenti e locali mettono spesso a disposizione reti wireless gratuite. Il problema è che non sempre sappiamo chi le gestisce, come sono configurate o se il nome che compare sul telefono corrisponde davvero alla rete ufficiale.
Prima di collegarsi è quindi opportuno verificare il nome della rete con il personale della struttura. Per accedere a servizi aziendali o svolgere operazioni particolarmente delicate, la connessione dati del telefono o un hotspot personale rappresentano generalmente una scelta più prudente. Se l’azienda prevede l’utilizzo di una VPN, va naturalmente utilizzata secondo le procedure interne. Una rete chiamata “Hotel_Free_WiFi” non è necessariamente quella dell’hotel.
Le urgenze meritano qualche secondo in più
Durante il periodo estivo aumentano le assenze, cambiano i referenti e molte comunicazioni vengono gestite dallo smartphone, magari tra una partenza e un check-in. È il contesto ideale per richieste come:
- “Puoi effettuare urgentemente questo pagamento?”
- “Sto viaggiando e non riesco ad accedere, puoi inviarmi il documento?”
- “Il fornitore ha cambiato conto corrente, usa queste nuove coordinate.”
La regola dovrebbe essere semplice: più una richiesta insiste sull’urgenza e sull’eccezionalità, più è opportuno rallentare. Una telefonata al numero già conosciuto, una verifica tramite un secondo canale o il rispetto della normale procedura di approvazione possono evitare conseguenze molto più impegnative.
Il telefono contiene più informazioni di quanto sembri
Durante le vacanze lo smartphone diventa fotocamera, navigatore, portafoglio, biglietto di viaggio e, talvolta, anche strumento di lavoro. Per questo perderlo o lasciarlo incustodito non è soltanto un disagio. Il dispositivo dovrebbe essere protetto con PIN o riconoscimento biometrico e bloccarsi automaticamente dopo poco tempo. Conviene inoltre verificare prima della partenza che siano attive le funzioni che permettono di localizzarlo, bloccarlo o cancellarlo da remoto in caso di smarrimento. Queste possibilità devono essere configurate in anticipo.
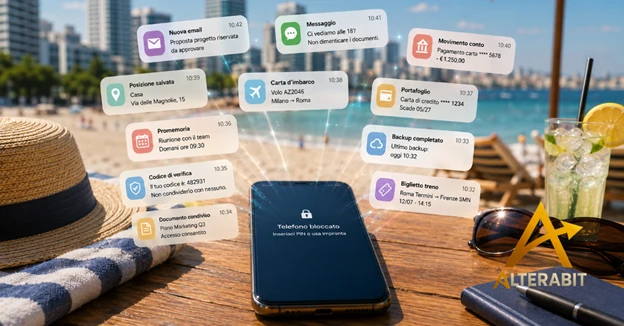
Anche le notifiche sulla schermata di blocco meritano attenzione. L’anteprima di un’e-mail, di un messaggio o di un codice di autenticazione può mostrare informazioni senza che sia necessario sbloccare il telefono. È quindi utile valutare se nascondere i contenuti delle notifiche quando il dispositivo è bloccato.
Non raccontare online più del necessario
Condividere una fotografia del viaggio è normale. Pubblicare in tempo reale date, posizione, durata dell’assenza e informazioni sull’organizzazione del lavoro può invece offrire dettagli utili a chi vuole costruire un messaggio credibile. Un attaccante che sa che un dirigente è all’estero, che il responsabile amministrativo è assente e che un progetto deve essere chiuso entro agosto dispone già di un contesto utile per simulare una richiesta urgente.
Non significa smettere di pubblicare fotografie. Significa semplicemente evitare di trasformare i social network in un calendario dettagliato delle nostre assenze, dei nostri spostamenti e delle attività aziendali.
Anche la risposta automatica può dire troppo
Il messaggio “fuori sede” è utile, ma dovrebbe contenere soltanto le informazioni necessarie. Non sempre serve comunicare dove ci troviamo, per quanto tempo saremo irraggiungibili, chi sostituisce ogni singola funzione e quali attività sono in corso.
Una risposta automatica essenziale, con un contatto alternativo appropriato e senza dettagli superflui, garantisce continuità senza aggiungere informazioni che, insieme a quelle disponibili online, potrebbero rendere più credibile un tentativo di impersonificazione.
Se succede qualcosa, segnalarlo subito
Perdere un dispositivo, approvare per errore una richiesta sospetta o inserire la password in una pagina fraudolenta può capitare. Uno degli errori peggiori è aspettare il rientro dalle ferie per comunicarlo.
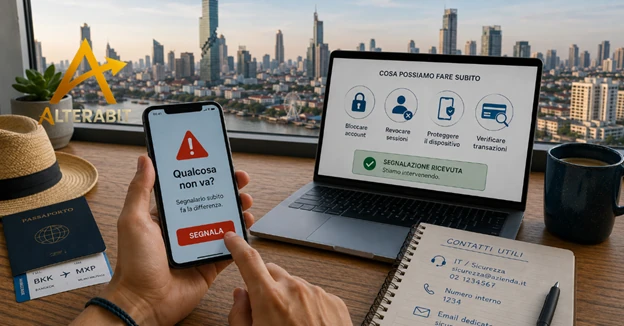
Una segnalazione tempestiva permette a chi gestisce la sicurezza di bloccare un account, revocare una sessione, proteggere un dispositivo o verificare una transazione prima che il problema diventi più serio. Prima viene segnalato il problema, maggiori sono le possibilità di limitarne le conseguenze. Non è necessario improvvisarsi analisti: è sufficiente sapere chi contattare e farlo appena emerge un dubbio concreto.
Come prepararsi, in azienda
La sicurezza durante il periodo estivo non dipende soltanto dall’attenzione dei singoli. Prima delle ferie, l’organizzazione dovrebbe verificare che siano chiari:
- i contatti da utilizzare in caso di incidente;
- le persone autorizzate ad approvare pagamenti e richieste eccezionali;
- le sostituzioni per i ruoli critici;
- le modalità corrette di accesso remoto;
- le procedure in caso di smarrimento di un dispositivo;
- le attività di monitoraggio che devono continuare anche ad agosto.
Non serve creare un’organizzazione parallela per le vacanze. Serve evitare che l’assenza di una singola persona interrompa un controllo importante o costringa altri a improvvisare. Avere referenti disponibili, controlli attivi e procedure già provate permette all’azienda di continuare a proteggersi anche quando molte persone sono in ferie.
Staccare davvero, ma con le buone abitudini in valigia
La cybersecurity non deve diventare un pensiero costante sotto l’ombrellone. L’obiettivo non è passare le ferie controllando notifiche e accessi, ma ridurre le occasioni in cui una distrazione può trasformarsi in un problema. Aggiornare i dispositivi, proteggere gli account, rallentare davanti alle richieste urgenti, usare con attenzione le reti pubbliche e sapere chi contattare in caso di dubbio sono accorgimenti semplici. Poi il computer può restare chiuso e la testa può finalmente staccare. Senza però spegnersi del tutto.