La scorsa settimana abbiamo dedicato il nostro webinar “NIS2 prima delle vacanze” a una domanda molto concreta: le organizzazioni soggette alla NIS2 sono realmente pronte per le prossime scadenze?
Il Portale ACN è aggiornato? Le misure di sicurezza sono realmente operative? La procedura di gestione degli incidenti è pronta? Il board conosce i rischi e ha approvato le priorità? Esistono evidenze sufficienti per dimostrare ciò che è stato fatto? Se anche una sola di queste domande genera un “non lo so”, quello è il punto da cui partire.
È questo il messaggio principale del webinar Alterabit, al quale hanno partecipato professionisti e organizzazioni impegnati nel percorso di adeguamento alla NIS2. A tutti loro va il nostro ringraziamento per il tempo e l’attenzione dedicati a un tema che, nonostante l’avvicinarsi delle ferie, non può essere lasciato interamente al rientro di settembre.
Durante l’incontro abbiamo ricordato che la conformità NIS2 non coincide con il semplice completamento degli adempimenti sul Portale ACN e non può essere dimostrata soltanto attraverso policy e procedure. Le misure devono essere adottate, operative e supportate da evidenze verificabili.
Le prossime scadenze NIS2
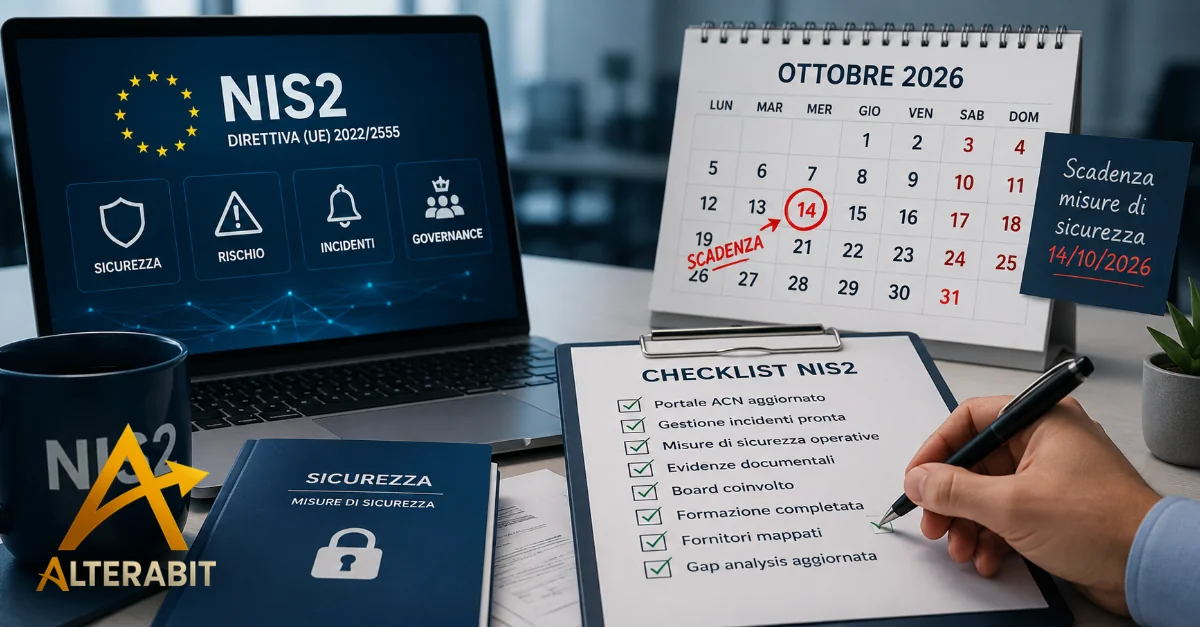
Per i soggetti inseriti nell’elenco NIS nel 2025, il termine per adottare le misure di sicurezza di base è fissato a 18 mesi dalla decorrenza dell’inserimento. Per chi è stato inserito ad aprile 2025, la scadenza cade quindi nel mese di ottobre 2026. È quindi importante verificare attentamente la comunicazione trasmessa da ACN alla propria organizzazione, dalla quale è possibile ricavare la decorrenza e le scadenze effettivamente applicabili.
L’obbligo di notifica degli incidenti significativi decorre invece dopo nove mesi dalla medesima data: per molte organizzazioni inserite nell’elenco nel 2025 è quindi già pienamente operativo.
Per i soggetti inseriti per la prima volta nel 2026, le principali date da ricordare sono:
- 31 dicembre 2026: designazione e censimento del Referente CSIRT sul Portale ACN;
- 1° gennaio 2027: avvio dell’obbligo di notifica degli incidenti significativi;
- 31 luglio 2027: termine per l’adozione delle misure di sicurezza di base.
Potrebbero sembrare date ancora lontane. In realtà, una gap analysis, l’approvazione delle policy, l’implementazione delle misure tecniche, la formazione e la raccolta delle evidenze richiedono tempo.
Agosto riduce inoltre il margine operativo: le persone si alternano in ferie, i fornitori sono meno disponibili e le decisioni che richiedono il coinvolgimento degli organi di amministrazione possono rallentare. Per questo è meglio arrivare alla pausa estiva con una fotografia chiara della situazione, anziché tornare a settembre senza sapere da dove ripartire.
Otto controlli prima delle ferie
Nel webinar abbiamo proposto una checklist composta da otto verifiche:
- Portale ACN aggiornato e completo
- Attività e servizi correttamente categorizzati
- Fornitori rilevanti identificati e mappati
- Procedura di gestione degli incidenti pronta e testata
- Gap analysis svolta e aggiornata
- Board coinvolto e formalmente informato
- Evidenze documentali disponibili e verificabili
- Formazione del personale e degli organi di amministrazione tracciata
Non è detto che oggi tutte le risposte siano già positive. È però necessario sapere con precisione dove si trovano le lacune, chi deve occuparsene e con quale priorità, affinché siano risolte entro la scadenza applicabile. Nel webinar ci siamo soffermati soprattutto su quattro di queste aree.
1. Portale ACN
Il profilo dell’organizzazione deve rappresentare correttamente la situazione attuale: Punto di contatto e relativo sostituto, Referente CSIRT, organi di amministrazione, domini, indirizzi IP, attività, servizi e fornitori rilevanti. Le informazioni presenti sul Portale ACN non devono essere considerate un adempimento da completare una sola volta, ma devono essere verificate e aggiornate quando cambia il perimetro organizzativo o tecnologico.
2. Gestione degli incidenti
Una procedura non può esistere soltanto sulla carta. Devono essere chiari i responsabili della valutazione dell’incidente, della determinazione della sua significatività, delle notifiche al CSIRT Italia, della raccolta delle evidenze e dell’aggiornamento del registro degli incidenti. Le persone coinvolte devono conoscere i propri compiti e la procedura deve essere verificata attraverso prove o simulazioni, evitando di dover improvvisare quando un incidente è già in corso.
3. Misure di sicurezza e gap analysis
Ogni misura deve essere classificata con trasparenza: coperta, parzialmente coperta oppure mancante. Le attività ancora aperte devono confluire in un piano di remediation con responsabili, priorità, risorse e scadenze definite. La gap analysis non deve essere considerata un documento statico. Deve essere aggiornata quando cambiano i sistemi, i servizi, i fornitori, i rischi o l’organizzazione interna.
4. Governance
La NIS2 non è soltanto una questione tecnica e non può essere delegata integralmente all’IT o a un consulente. Gli organi di amministrazione devono conoscere i rischi, approvare le priorità, mettere a disposizione risorse adeguate e supervisionare l’attuazione delle misure. Questo coinvolgimento deve essere anche dimostrabile attraverso verbali, approvazioni, assegnazioni di responsabilità e attività di supervisione.
Dalla conformità formale all’operatività
Il principio emerso dal webinar è semplice:
la NIS2 richiede un processo continuo di governo del rischio cyber.
Policy approvate, decisioni formalizzate, registri degli incidenti, report tecnici, test, formazione e piani di remediation sono le evidenze attraverso cui un’organizzazione può dimostrare non soltanto ciò che ha dichiarato, ma ciò che ha effettivamente attuato. La conformità non deve quindi essere verificata soltanto in prossimità di una scadenza. Le informazioni, le misure e le evidenze devono essere mantenute aggiornate nel tempo e riesaminate quando cambia il contesto dell’organizzazione.
Come lavoriamo, in Alterabit
Quando accompagniamo un’organizzazione nel percorso NIS2, partiamo da una fotografia concreta della situazione esistente. Verifichiamo il perimetro di applicazione, analizziamo le misure già adottate, individuiamo i gap ancora presenti e distinguiamo le attività tecniche dalle decisioni che richiedono il coinvolgimento dell’organizzazione o degli organi di amministrazione.
Da questa analisi costruiamo un percorso sostenibile e proporzionato, definendo policy e procedure applicabili, responsabilità chiare, attività di formazione, evidenze da conservare e un piano di remediation con priorità, responsabili e scadenze realistiche. L’obiettivo non è aumentare il numero dei documenti, ma fare in modo che quanto dichiarato corrisponda a misure realmente adottate, conosciute dalle persone coinvolte e dimostrabili nel tempo.
Dal “non lo so” a un percorso concreto
Individuare oggi un punto non ancora chiaro consente di assegnare le responsabilità, definire le priorità e intervenire con il tempo necessario. Alla scadenza, infatti, tutte le misure applicabili dovranno essere adottate, operative e supportate da evidenze verificabili.